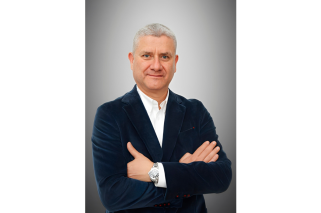
El panorama de la ciberseguridad se vuelve cada vez más desafiante, con ataques más sofisticados y frecuentes. En este contexto, Ricardo Pulgarín, director de productos y servicios en ciberseguridad de OlimpIA, compañía líder en ConfIAnza Digital, señala: “Nos enfrentamos a una evolución constante de las ciberamenazas. En 2025, los principales riesgos para organizaciones y usuarios estarán impulsados por la inteligencia artificial. Los atacantes manipularán modelos predictivos para influir en decisiones empresariales críticas, explotarán vulnerabilidades en dispositivos IoT y llevarán a cabo estafas sofisticadas utilizando deepfakes. Es crucial que las organizaciones adopten medidas proactivas para mitigar estos riesgos emergentes.”
Para el próximo año, desde OlimpIA se resaltan tendencias preocupantes de ciberseguridad como:
1. Ataques adaptativos: los ciberdelincuentes utilizan la inteligencia artificial para analizar cómo las empresas se defienden, permitiendo que los algoritmos aprendan y busquen las maneras de modificarse antes de ser detectados.
2. Nuevas maneras de implementar tecnologías de deepfake: por medio de la IA, los atacantes podrían utilizar esta herramienta, que en parte es más accesible por su disponibilidad de software de código abierto, para estafar a las personas por medio de ingeniería social y phishing. La sofisticación de la tecnología de deepfake permitirá a los atacantes crear contenidos falsos casi indistinguibles de la realidad, facilitando fraudes y extorsiones mediante la suplantación de identidades.
3. Explotación de vulnerabilidades en dispositivos IoT: La creciente conectividad y el aumento de dispositivos IoT en sectores como manufactura y energético amplían la superficie de ataque, permitiendo a los ciberdelincuentes explotar estas vulnerabilidades.
4. Ramsomware as a Service (RaaS): esta modalidad, que implica el secuestro de datos, sigue en aumento y está dirigida principalmente a empresas sin defensas adecuadas. [aumentaría la explicación, porque acá explicamos solo ransomware, pero no mostramos ese “as a Service” cómo impacta. Podemos complementar como que cada vez más este tipo de malware está al alcance de personas inescrupulosas que quieren hacer daño a las empresas, aunque no tengan mucho conocimiento de hacking.
5. Conectividad 5G: aunque esta red se está expandiendo debido a su velocidad y mejor conectividad, se ha convertido en un desafío para las empresas para proteger los datos de sus colaboradores y clientes, pues amplifica las posibilidades de ataque de los ciberdelincuentes.
6. Amenazas basadas en blockchain: estafadores atacan esta tecnología por medio de phishing para obtener las credenciales de los usuarios.
Para enfrentar estos desafíos, Pulgarín propone un enfoque integral, centrado en la prevención. Entre sus principales recomendaciones destaca:
1. Auditorías de seguridad periódicas: evaluar constantemente los sistemas para detectar vulnerabilidades antes de que sean explotadas. Estas auditorías deben incluir pruebas, como la detección de ataques de presentación (PAD) y revisiones de autenticación biométrica avanzada, para garantizar que los sistemas sean resistentes a la suplantación de identidad.
2. Formación continua: capacitar a los empleados para identificar intentos de phishing y otras amenazas comunes. Es fundamental que estén al tanto de cómo operan los ciberdelincuentes y las nuevas tendencias de amenazas que surgen constantemente.
3. Inteligencia artificial confiable: adoptar soluciones que prioricen la ética y transparencia en el uso de la IA, asegurándose de que esté diseñadas para para detectar amenazas en tiempo real y prevenir ataques sofisticados.
“En OlimpIA, creemos que la prevención es el primer paso hacia la seguridad, pues esta no solo es una necesidad, sino una prioridad estratégica para cualquier organización. Recomendamos adoptar estrategias proactivas, que incluyan la actualización constante de software e implementación de soluciones avanzadas de monitoreo y respuesta”, concluyó el experto de la compañía.